Perder o acesso ao e-mail ou a uma conta de vendas pode interromper atendimento, recebimentos e a rotina de uma pequena empresa. Chaves de acesso, conhecidas como passkeys, oferecem uma forma de autenticação que reduz a dependência de senhas digitadas e a exposição a páginas falsas de login.
Adotar o recurso exige entender também onde a credencial fica, como recuperar o acesso e quais pessoas podem usar a conta. A segurança do login funciona melhor quando acompanha a organização dos acessos do negócio.
Como uma chave de acesso funciona
Segundo a FIDO Alliance, as passkeys usam pares de chaves criptográficas para uma autenticação resistente a phishing. Uma parte pública fica associada ao serviço; a parte privada é usada pelo autenticador para comprovar o acesso, sem entregar uma senha reutilizável ao site.
Na experiência de uso, a pessoa pode confirmar o login pelo mecanismo de desbloqueio do aparelho, como biometria ou PIN. A documentação do Google sobre chaves de acesso explica essa distinção: a verificação local não significa enviar a impressão digital ou a imagem do rosto ao site como senha.
Por que isso ajuda contra páginas falsas
Uma senha digitada em uma página fraudulenta pode ser capturada e reutilizada. A autenticação por passkey vincula a credencial ao serviço correspondente, reduzindo esse caminho de ataque. A pessoa não precisa decidir manualmente em qual formulário entregar um segredo compartilhado.
Isso não elimina toda fraude. Um criminoso ainda pode tentar convencer alguém a autorizar uma operação, instalar um programa ou entregar acesso por outro meio. Uma sessão já comprometida e falhas no processo de recuperação também exigem atenção. Proteger a entrada da conta não dispensa conferir o que acontece depois do login.
Onde a passkey fica guardada
A explicação da FIDO sobre passkeys distingue credenciais sincronizadas por provedores e formas vinculadas a dispositivos. A disponibilidade em outro aparelho depende do serviço, do provedor e da implementação utilizada. Não presuma que trocar de celular terá o mesmo procedimento em todas as contas.
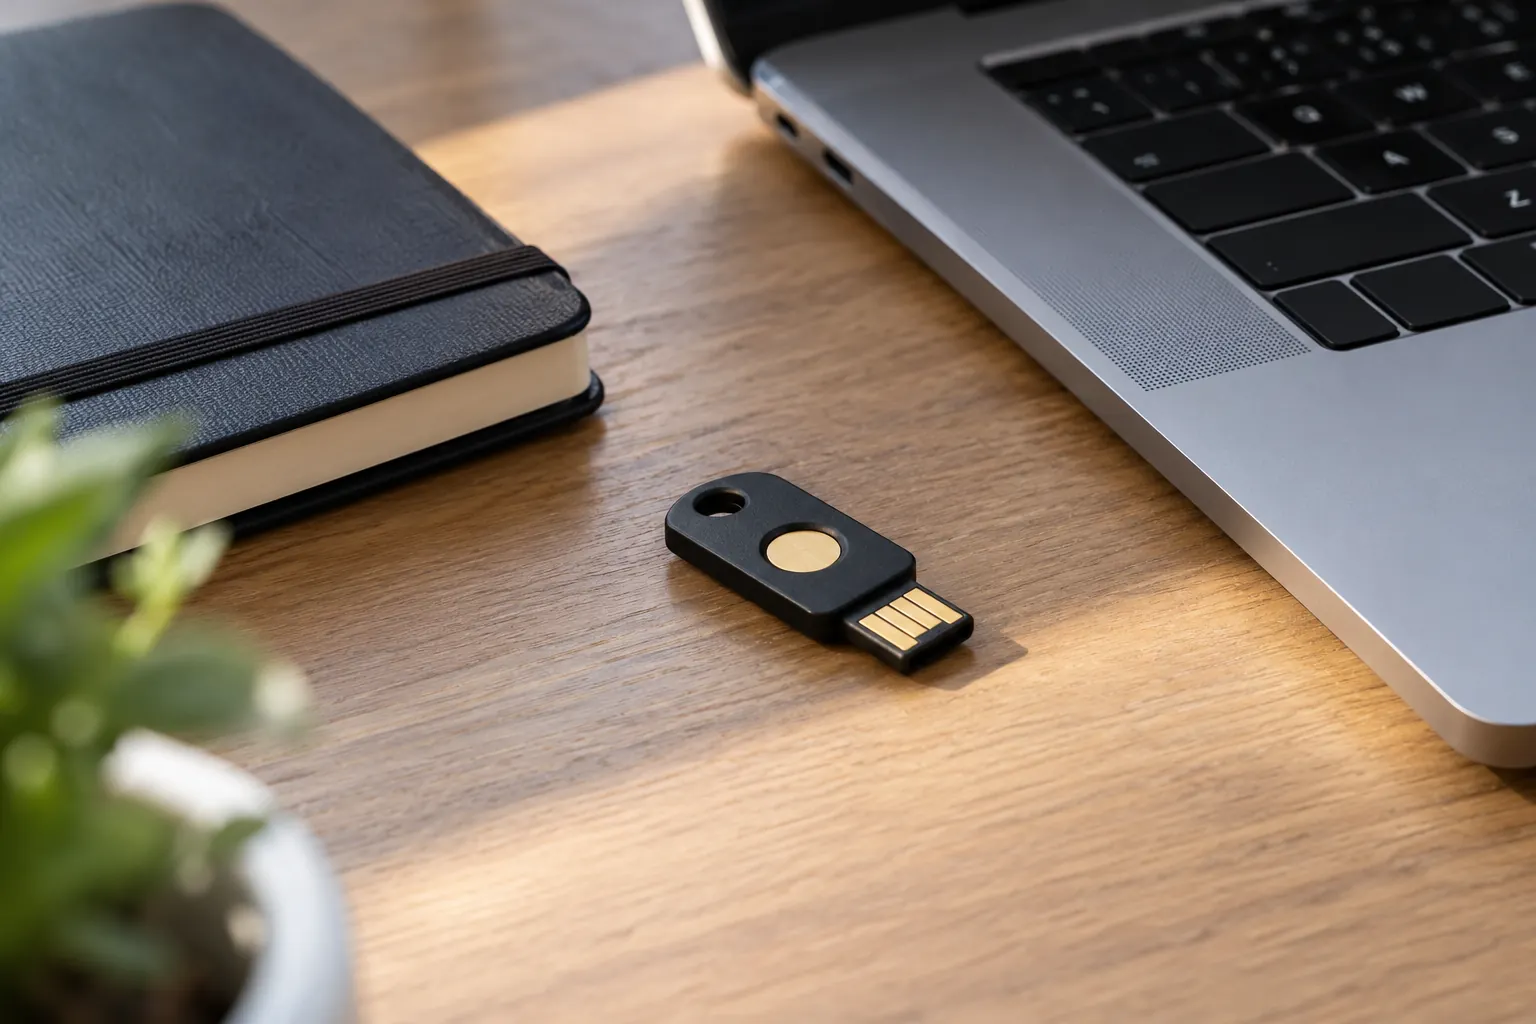
Uma chave física de segurança pode ser uma alternativa compatível em determinados serviços. Ela não é obrigatória para toda passkey, e o suporte precisa ser confirmado. Conheça as opções antes de depender de um único método para acessar uma conta essencial.
Antes de ativar em uma conta da empresa
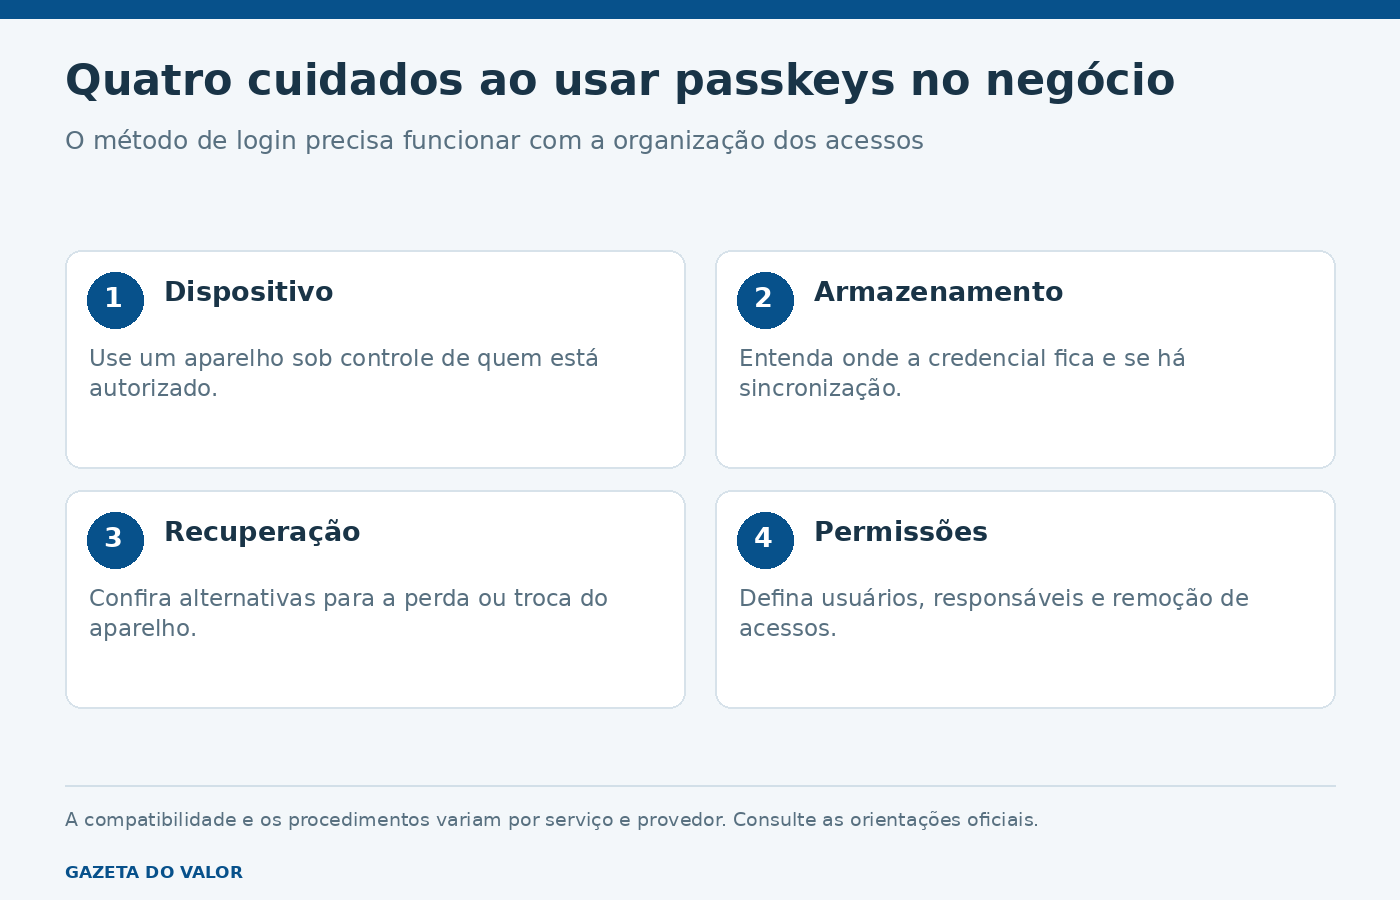
- Confira se o serviço oferece passkeys e quais dispositivos são compatíveis.
- Use um aparelho sob controle da pessoa ou da empresa autorizada.
- Verifique onde a credencial será armazenada ou sincronizada.
- Entenda o procedimento de recuperação e os métodos alternativos aceitos.
- Defina quem administra usuários e como remover acessos que deixarem de ser necessários.
O material do Google sobre comunicação das passkeys orienta não criá-las em dispositivos compartilhados. Em um negócio, a mesma cautela ajuda a evitar que o acesso fique associado ao aparelho de um cliente, prestador ou ex-colaborador.
Contas individuais facilitam o controle
Quando o serviço permite usuários separados, cada pessoa deve ter acesso compatível com sua função. Compartilhar uma única conta dificulta saber quem fez uma alteração e torna a saída de um colaborador mais trabalhosa. O método de autenticação não corrige permissões excessivas.
Organize uma relação das contas que controlam e-mail, domínio, loja, anúncios e recebimentos. Registre responsáveis e procedimentos de recuperação em ambiente apropriado, sem espalhar segredos em conversas ou documentos de acesso amplo. O guia de proteção de dados no pequeno negócio complementa a definição de acessos e responsabilidades.
Recuperação faz parte do planejamento
Antes de desativar uma forma de entrada, confirme que o novo método e a alternativa de recuperação estão disponíveis. A perda do aparelho, o desligamento de uma pessoa e a indisponibilidade de um provedor são situações que precisam ter um caminho previsto.
A FIDO discute autenticação e recuperação na adoção de passkeys. O objetivo não é criar um processo tão complexo que ninguém consiga usá-lo, mas reduzir dependências frágeis e conhecer os limites da solução.
Para quem acompanha o caixa da empresa, proteger as contas significa também preservar continuidade. A combinação de autenticação adequada, permissões claras e recuperação compreendida ajuda a manter a operação, sem tratar uma tecnologia isolada como garantia contra qualquer incidente.
Atualizado em 20/10/2026.