Uma pequena empresa pode guardar nomes, telefones, endereços de entrega, documentos de funcionários e históricos de atendimento sem perceber que esses registros formam uma rotina de tratamento de dados pessoais. A adequação começa por entender esse caminho, e não por copiar uma política de privacidade de outro site.
A Lei Geral de Proteção de Dados exige olhar para finalidade, necessidade, segurança e direitos das pessoas. O tamanho do negócio pode influenciar procedimentos e obrigações específicas, mas não transforma os dados de seus clientes em informações sem proteção.
Mapeie quais dados entram e por quê
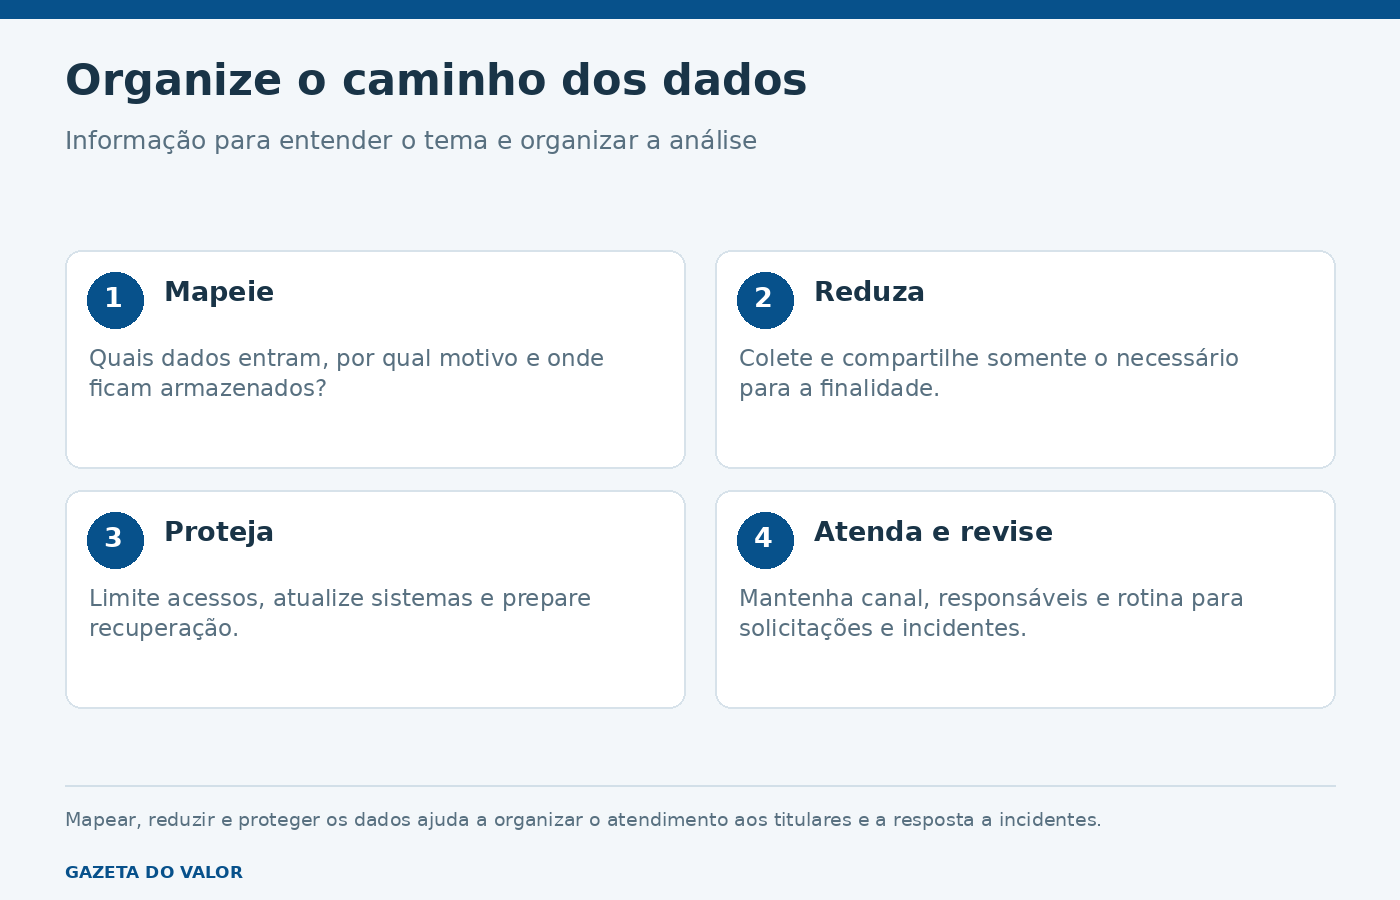
Liste os pontos de coleta: formulário, balcão, aplicativo de mensagens, cadastro de entrega, contratação e fornecedores. Para cada conjunto de dados, registre a finalidade, quem acessa, onde fica armazenado e com quem é compartilhado. Uma planilha simples já pode revelar cópias e acessos que ninguém acompanhava.
Os princípios e as hipóteses legais de tratamento estão na LGPD. Consentimento é uma das bases previstas, mas não serve como resposta automática para qualquer atividade. A base adequada depende da operação; dados sensíveis também possuem tratamento específico na lei.
Colete o necessário e explique a finalidade
Se um dado não é necessário para a atividade, pergunte por que ele está sendo solicitado. Um formulário que pede documentos apenas por costume amplia a responsabilidade de guardar informações sem uma justificativa clara. Também evite reutilizar uma lista para uma finalidade diferente sem avaliar as condições legais.
Considere um exemplo fictício: uma loja precisa de endereço para entregar um produto. Isso não resolve, por si só, todas as questões sobre usar o histórico de compras numa campanha com terceiros. Cada uso deve ser compreendido e documentado conforme sua finalidade e a hipótese legal aplicável.
O tratamento simplificado tem condições
A Resolução CD/ANPD nº 2 disciplina regras para agentes de tratamento de pequeno porte. O enquadramento depende dos critérios e das exceções do regulamento, incluindo situações de tratamento de alto risco. Não basta presumir que qualquer empresa pequena pode adotar todas as flexibilizações.
Entre as previsões estão registros simplificados e a dispensa de indicação de encarregado para os agentes abrangidos. Quem não indicar encarregado deve disponibilizar canal de comunicação com os titulares. Essas medidas não afastam os demais deveres de proteção nem autorizam ignorar solicitações.
Comece por controles que funcionem no dia a dia
O guia de segurança da informação da ANPD oferece orientações para estruturas menores. O foco deve incluir pessoas, equipamentos, fornecedores e rotinas, e não apenas uma ferramenta comprada para parecer adequada.
- Limite acessos de acordo com a necessidade de cada função.
- Use credenciais individuais e autenticação adicional quando disponível.
- Mantenha sistemas atualizados e cópias de segurança com recuperação testada.
- Oriente a equipe sobre mensagens fraudulentas e compartilhamento de arquivos.
- Defina critérios de guarda e descarte, respeitando obrigações legais.
Prepare atendimento e resposta a incidentes
Defina quem recebe uma solicitação, como verifica sua legitimidade e quem fornece a resposta. Um pedido de exclusão não significa apagar indiscriminadamente registros sujeitos a obrigação de conservação; é necessário avaliar a situação e explicar o tratamento aplicável.
A ANPD também disponibiliza um checklist de segurança. Use-o como apoio para identificar lacunas, mantendo registro das medidas adotadas. Em caso de incidente, preserve informações para avaliar alcance, contenção e eventuais deveres de comunicação segundo as regras vigentes. Situações complexas exigem análise técnica e jurídica do caso.
Atualizado em 19/10/2026.