Dossiê reúne a reconstrução do ataque, a acusação do FBI contra a Coreia do Norte, as conexões citadas com a China e o que ainda falta esclarecer.
A Binance divulgou nesta terça-feira, 3 de novembro de 2026, novos detalhes sobre o ataque de 29 de outubro. Segundo a corretora, uma falsa entrevista de emprego integrou a operação que atingiu aproximadamente US$ 6,34 bilhões em criptoativos.
O essencial para entender o caso
- Responsabilidade: o FBI aponta a Coreia do Norte. Pyongyang nega.
- Evidências: investigadores privados identificaram conexões entre movimentações do ataque e outros roubos.
- China: há relatos sobre operadores e intermediários chineses. As fontes consultadas não comprovam que Pequim tenha ordenado este ataque.
Uma vaga de emprego como porta de entrada
O golpe explora uma situação comum entre programadores: receber um projeto para demonstrar suas habilidades durante uma seleção. O perigo aparece quando esse material também executa instruções escondidas no computador.
A Kudelski Security já descrevia, em junho, a campanha Contagious Interview, ligada a atores norte-coreanos. Falsos recrutadores abordam profissionais em plataformas como LinkedIn, WhatsApp e Discord e os induzem a executar código malicioso.
Na pesquisa, a empresa analisou um repositório que se passava por projeto de uma companhia de blockchain. A instalação do suposto exercício iniciava uma porta de acesso clandestina. O estudo documenta a técnica e ajuda a entender o contexto, mas não é uma perícia do incidente da Binance.
Como foi a falsa seleção na Binance?
Segundo a corretora, o engenheiro foi abordado por alguém que se apresentava como diretor de projeto. Houve entrevista ao vivo com um suposto representante de recursos humanos e outra com o alegado presidente de uma empresa fictícia. Fotos e vídeos pessoais em uma rede social ajudaram a construir confiança.
Ao final, veio a solicitação de baixar um teste de programação no computador de trabalho. O material executou código malicioso durante a instalação. Portanto, a entrevista foi a isca para comprometer a máquina.
O notebook foi parte de uma operação maior
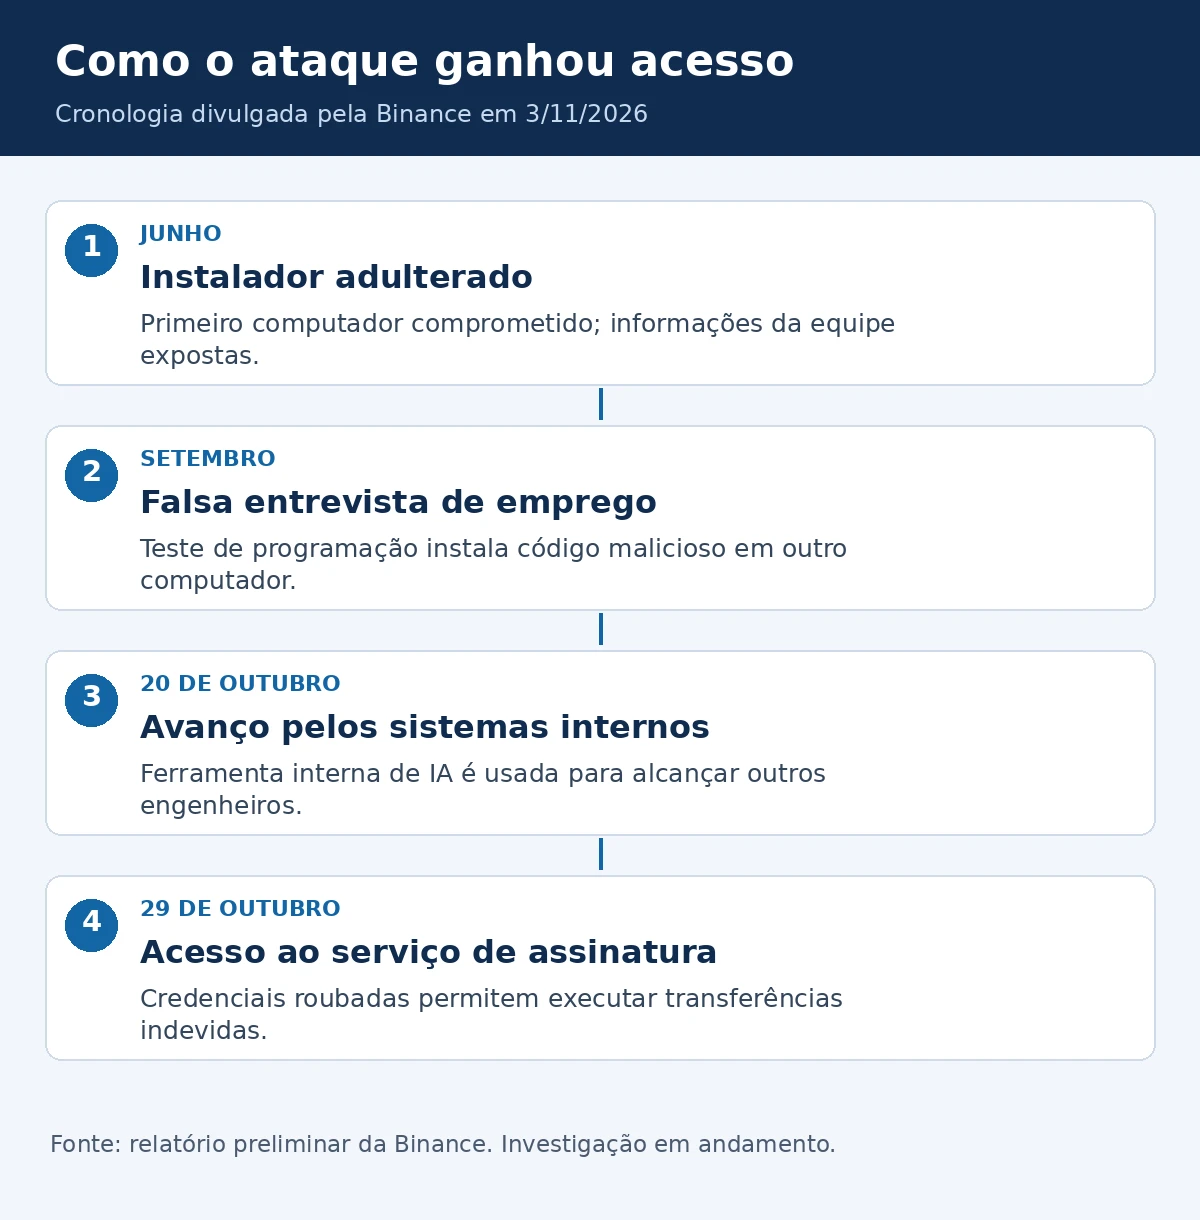
O relatório preliminar da Binance descreve computadores de três engenheiros comprometidos e uma ferramenta interna de IA usada para avançar entre sistemas. A cronologia abaixo resume as etapas relatadas pela companhia.
Que evidências apontam para a Coreia do Norte?
O FBI atribuiu oficialmente o roubo à Coreia do Norte em 31 de outubro. O órgão identifica a atividade como TraderTraitor e publicou endereços de carteiras para ajudar a bloquear a circulação dos valores.
A Chainalysis apresenta uma evidência adicional: recursos retirados da Binance se misturaram, nos registros públicos das redes, a valores associados ao roubo da Bitget do mês anterior, também atribuído à Coreia do Norte.
Esse vínculo financeiro é mais específico que a simples semelhança entre golpes. Ainda assim, atribuição de inteligência não equivale a uma sentença judicial, e o comunicado público do FBI não expõe todo o material investigativo.
O que diz o país acusado?
A Coreia do Norte nega participação. Segundo a Associated Press, Kim Yo Jong, irmã de Kim Jong Un, rejeitou a acusação e a apresentou como manifestação de hostilidade dos Estados Unidos.
Onde a China entra nessa história?
Há duas questões diferentes. A primeira é a infraestrutura usada por operadores norte-coreanos. A Kudelski relata integrantes de campanhas operando também a partir da China e usando serviços para esconder sua localização.
A segunda é o destino do dinheiro. Em entrevista ao The Record, Michael Barnhart, pesquisador da DTEX, afirmou que o modo de atuação do TraderTraitor inclui repassar rapidamente recursos a redes chinesas de lavagem, mediante pagamento ou participação nos valores.
Trata-se da avaliação de um especialista sobre o funcionamento dessas redes. Ela não identifica publicamente cada destinatário deste roubo nem demonstra uma ordem do governo chinês.
Operar em território chinês, usar infraestrutura chinesa e receber apoio de Pequim são alegações diferentes. Nos documentos consultados para este dossiê, a atribuição oficial do ataque recai sobre a Coreia do Norte. Não foi localizada comprovação pública de comando ou financiamento do governo da China neste episódio.
Como o dinheiro saiu e por que é difícil recuperá-lo?
A Chainalysis identificou autorizações assinadas que permitiram executar código controlado pelo invasor em uma carteira da Binance na rede Ethereum. Outras carteiras enviaram recursos por transferências assinadas. Os registros analisados indicam atividade em diversas redes e movimentações com sinais de automação.
Para o leitor, a distinção é esta: o problema descrito envolve o controle de carteiras da corretora. Não é evidência de que a rede inteira do Bitcoin ou do Ethereum tenha sido invadida.
A Elliptic informou, em 3 de novembro, que rastreou os recursos por mais de 12 mil carteiras em 11 blockchains. A dispersão amplia o trabalho de identificação de destinatários e intermediários.
Em levantamento de 30 de outubro, a empresa estimou o roubo em US$ 6,43 bilhões e verificou US$ 2,84 bilhões congelados. Os números diferem dos valores posteriores da Binance. São estimativas de fontes e momentos distintos; não devem ser somadas nem tratadas como um balanço único.
Congelado, recuperado e reposto não são a mesma coisa
Congelado: o dinheiro está impedido de circular em determinado serviço ou ativo. Isso não confirma sua devolução.
Recuperado: o recurso voltou ao controle de quem tem direito a ele.
Reposto: a empresa usa recursos próprios para recompor ativos e cobrir a perda. A reposição pode ocorrer antes da recuperação do valor roubado.
Por que suspender os saques não bastou?
A Binance relata que o invasor obteve permissões na própria rede Ethereum, por meio do mecanismo EIP-7702, que permite delegar funções de uma conta a um programa. Essas permissões continuavam válidas mesmo com os saques da plataforma interrompidos. Foi necessário revogá-las separadamente.
Na prática, fechar a porta de saída do aplicativo não cancelava automaticamente as autorizações já concedidas na rede. A empresa diz que a complexidade desse procedimento prolongou a contenção.
Quem vai arcar com o prejuízo?
A Binance afirma que absorverá a perda e reservou mais de 100% do necessário. No relatório de 3 de novembro, diz que 98% dos ativos em tokens afetados já haviam sido repostos em 31 de outubro. Também informa US$ 2,85 bilhões congelados ou interceptados e anuncia revisão independente.
Esses dados são declarações da companhia. A revisão externa será importante para avaliar a reconstrução do ataque e as medidas adotadas.
O que isso significa para o brasileiro?
As fontes consultadas não apresentam um balanço de perdas separado por clientes do Brasil. Portanto, não é possível afirmar quantos brasileiros foram atingidos ou atribuir um prejuízo específico ao país.
O episódio ajuda a distinguir dois riscos: a oscilação do preço da moeda e a segurança da instituição que guarda os ativos. A CVM inclui riscos cibernéticos, de liquidez e de operações transfronteiriças entre os cuidados com criptoativos. Uma moeda manter seu preço não garante que todos os serviços de uma plataforma estejam funcionando.
O uso de falsas vagas também tem paralelo no país. Em alerta de maio de 2026, a Febraban descreveu abordagens por falsos recrutadores para obter documentos, dados bancários e pagamentos. O comunicado recomenda confirmar a oportunidade nos canais oficiais da empresa. Isso não significa que esses golpes brasileiros tenham os mesmos autores da invasão à Binance.
Perguntas que ainda precisam de resposta
Toda a cadeia de responsáveis foi identificada?
Não há, nas fontes públicas consultadas, uma relação completa de operadores, intermediários e beneficiários finais deste ataque.
O dinheiro congelado já foi devolvido?
Os dados divulgados não permitem tratar todo o montante bloqueado como recuperação concluída.
A investigação terminou?
Não. A Binance apresenta sua reconstrução como preliminar. Permanecem em aberto a validação independente e o resultado final do rastreamento.
O que dizem fora do Brasil
A cobertura da AP destaca a acusação americana e a negativa norte-coreana. O The Record examina a dificuldade de interromper a lavagem e o possível papel de intermediários. Já as análises de Chainalysis e Elliptic concentram-se nas movimentações rastreáveis dos ativos. São perspectivas complementares, com graus diferentes de acesso às evidências.
Leia também: a primeira cobertura da Gazeta sobre o ataque à Binance.
Sobre esta apuração: dossiê preparado pela Redação com documentos e reportagens disponíveis em 3 de novembro de 2026. Links ao longo do texto permitem consultar as fontes. Valores em dólares, sem conversão cambial.