A campanha OPTIMJACK usou uma ferramenta de testes de sites para atingir páginas de 178 organizações. O número de usuários afetados ainda é desconhecido.
Nesta segunda-feira (16), páginas de 178 organizações, entre elas CNN, BBC, Zoom e HSBC, distribuíram código malicioso a visitantes por meio da Optimizely Web, uma ferramenta usada para testar versões de páginas. A campanha, batizada de OPTIMJACK, foi documentada por pesquisadores de segurança. O código podia capturar dados de cartão digitados em formulários e desviar transferências de criptomoedas.
A Report URI encontrou o código em 188 arquivos de script ligados às 178 organizações. O número de visitantes expostos e o total de pessoas que sofreram fraude permanecem desconhecidos. Os pesquisadores identificaram transações de criptomoedas destinadas a carteiras atribuídas aos responsáveis pelo ataque.
Como o mesmo código chegou a tantos sites?
Sites usam a Optimizely Web para comparar versões de uma mesma página, por exemplo, dois layouts ou posições diferentes para um botão. Para fazer esses testes, a página carrega um pequeno programa, chamado script, distribuído pela plataforma.
Os pesquisadores encontraram código alterado nesses scripts. Assim, páginas de empresas diferentes carregaram o mesmo código malicioso enquanto continuavam acessíveis. Em comunicado publicado em 17 de novembro, às 01h02 UTC, equivalente a 22h02 de 16 de novembro em Brasília, a Optimizely confirmou que uma pessoa não autorizada explorou uma vulnerabilidade no Experimentation para inserir JavaScript malicioso em projetos de clientes. A empresa afirma ter corrigido a falha, removido o código dos projetos afetados e adotado medidas para proteger as contas atingidas. O incidente permanecia em monitoramento no comunicado consultado. Essas informações são a versão da plataforma e não representam uma verificação independente da remoção de todo o código malicioso.
O que o código podia fazer?
- Pagamentos com cartão. Capturar dados digitados em formulários de pagamento nas páginas afetadas.
- Criptomoedas. Trocar o endereço de uma carteira copiado pelo usuário e desviar uma transferência para outro destino.
- iPhones e iPads. Carregar código adicional que tentava explorar falhas em versões vulneráveis do sistema.
O ataque ainda estava ativo?
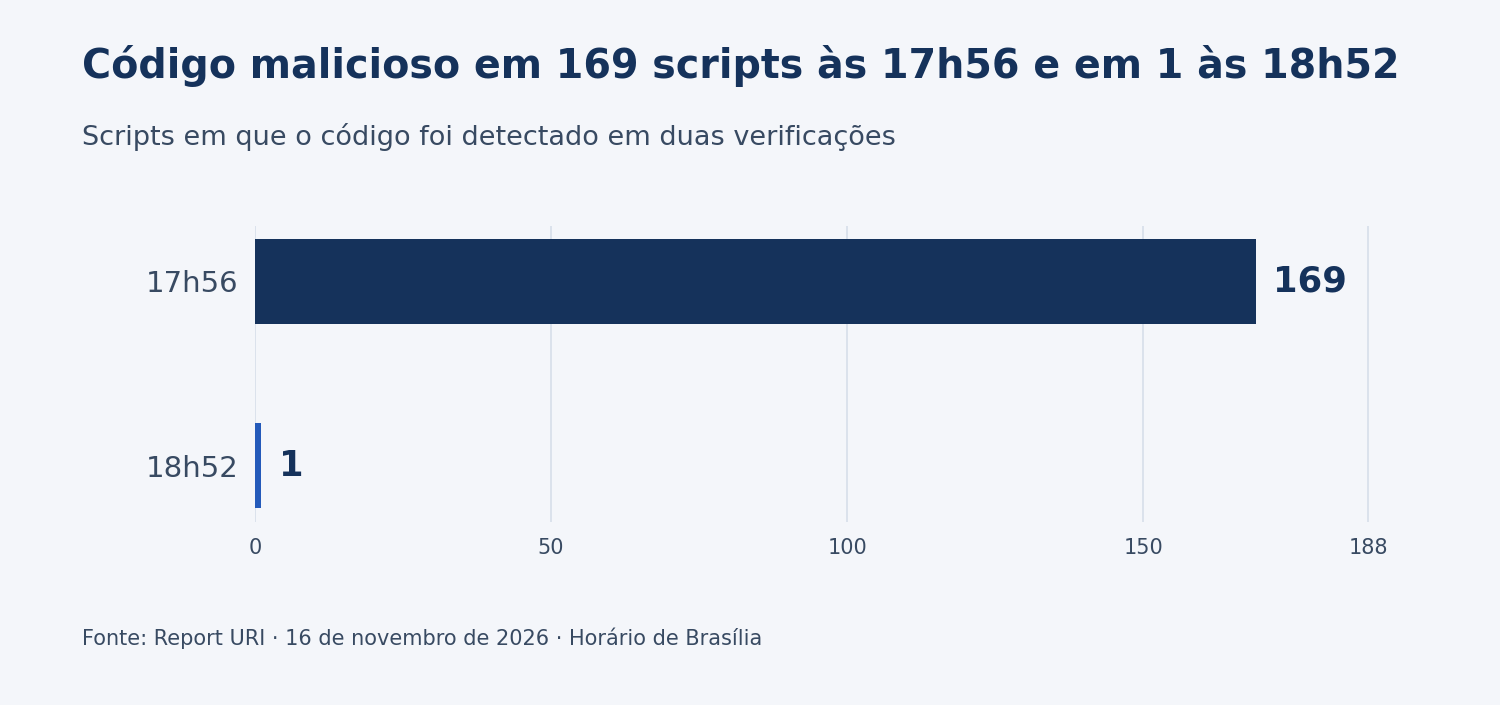
Às 17h56, no horário de Brasília, a Report URI detectava o código em 169 dos arquivos monitorados. Às 18h52, apenas um dos 188 arquivos identificados ainda continha o código. Esses números registram duas verificações feitas em 16 de novembro. O alcance do ataque entre visitantes continua em apuração.
O que se sabe para quem acessa sites do Brasil?
A investigação identificou páginas de serviços internacionais. Até esta checagem, as fontes consultadas não informavam quantos usuários no Brasil foram afetados nem citavam impacto no Pix. O endereço específico da página, o horário do acesso e o que a pessoa fez nela são informações relevantes para avaliar a exposição.
Visitei um desses sites. Meus dados foram roubados?
O acesso, sozinho, não confirma roubo de dados. Se você digitou dados de cartão em uma página afetada, confira as movimentações. Caso apareça uma compra que você desconhece, o CERT.br orienta contestar pelo aplicativo ou por outro canal oficial do emissor do cartão. Se você fez uma transferência de criptomoedas durante o período do ataque, confira o endereço de destino no comprovante da transação.