Suspensão preventiva de serviços acompanha corrida por atualizações de segurança. No Brasil, Anatel restringe acesso externo ao SEI e a outras soluções.
Governos e empresas retiraram sites do ar nesta quarta-feira (21) para reduzir o risco de invasões após a divulgação de duas falhas críticas no PHP, tecnologia presente nos bastidores de uma grande parte da web. As interrupções incluem medidas preventivas: ficar inacessível, nesse contexto, não significa que um serviço tenha sido invadido.
Segundo levantamento da Reuters, órgãos na Alemanha, França, Holanda e Finlândia estiveram entre os afetados. A agência também registrou impactos em serviços no Japão. Na Alemanha, o Ministério Digital informou que a suspensão de páginas era preventiva e que não havia incidentes de segurança conhecidos.
No Brasil, Anatel suspende acesso externo a sistemas
A Anatel comunicou a suspensão temporária do acesso externo ao Sistema Eletrônico de Informações (SEI) e a outras soluções. Em aviso oficial, a agência afirmou que a decisão busca proteger seus sistemas e informações durante as avaliações técnicas e a adoção das providências necessárias.
O comunicado consultado não apresenta prazo para a normalização. A restrição ao acesso externo também não permite concluir que os sistemas internos tenham parado por completo ou que tenha ocorrido vazamento de dados.
Por que uma falha no PHP tem tamanho alcance?
PHP é uma linguagem executada nos servidores para processar solicitações e gerar páginas. O visitante normalmente não vê essa camada: acessa um endereço e recebe o conteúdo pronto no navegador.
A dimensão do alerta aparece no levantamento da W3Techs. Em 22 de outubro, o PHP era utilizado por 69,3% dos sites cuja linguagem de programação no servidor era conhecida pela pesquisa. Isso equivale a aproximadamente sete em cada dez sites dentro desse universo.
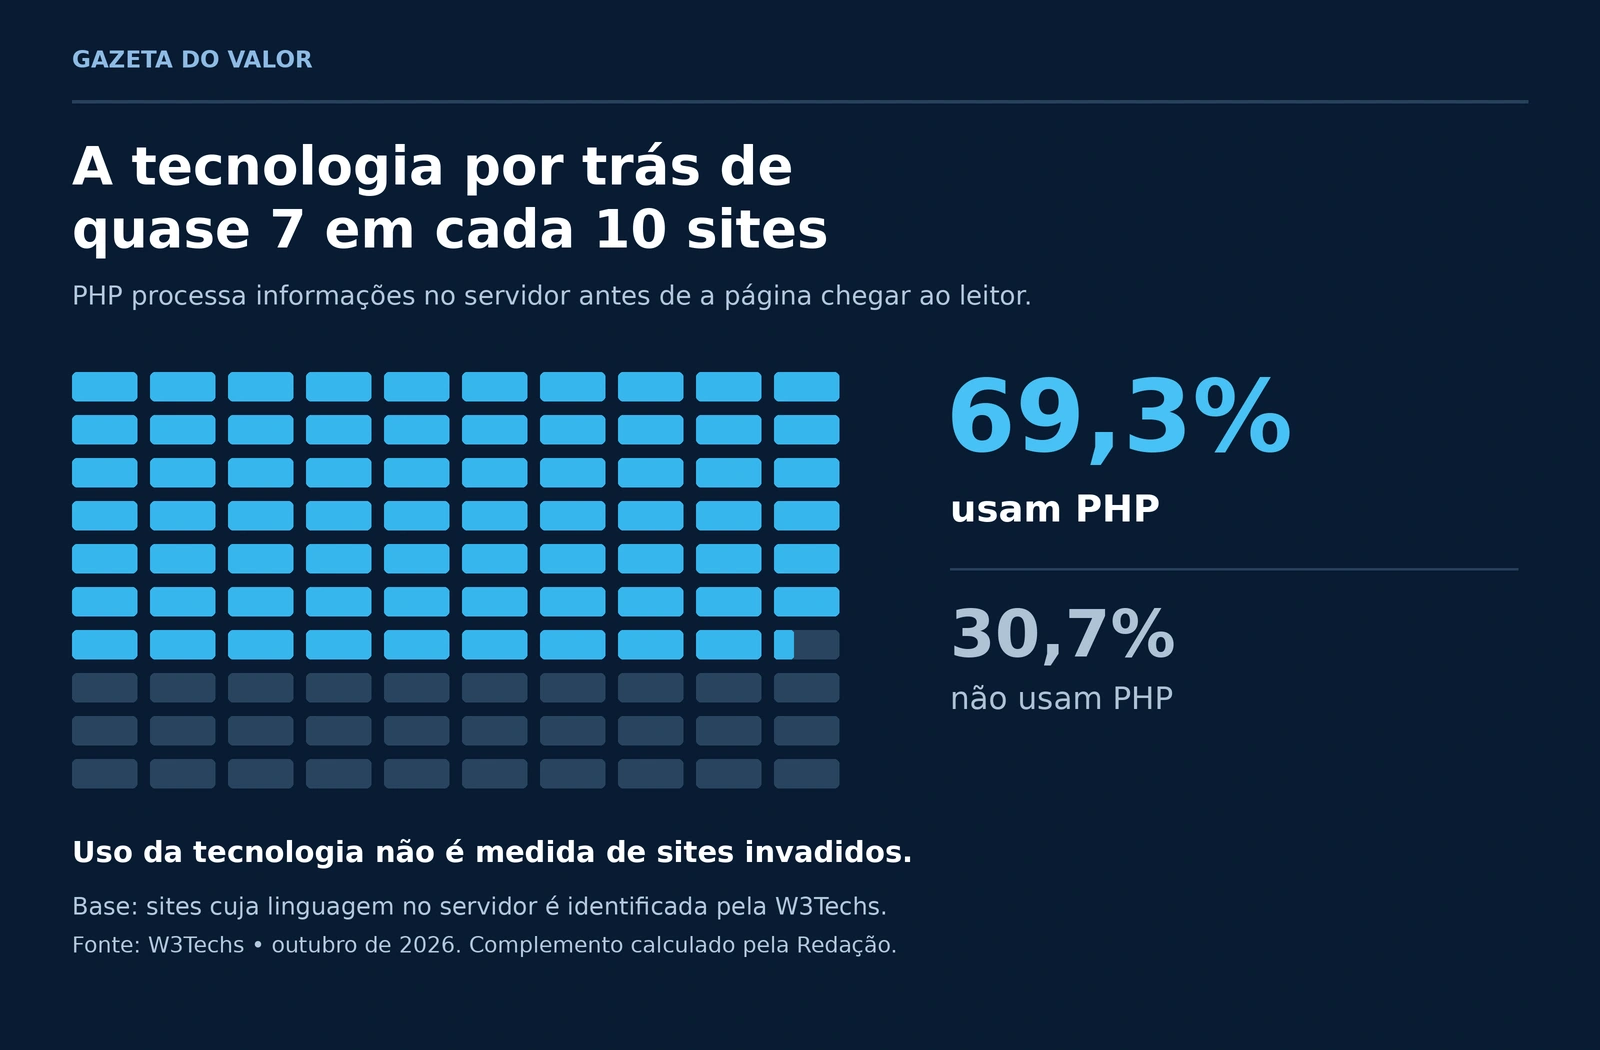
A participação ajuda a explicar a repercussão do episódio, mas não mede quantos sites sofreram ataques nem quantos continuam sem correção.
O que as vulnerabilidades permitem
Os problemas, identificados como CVE-2026-109618 e CVE-2026-109619, podem permitir a execução remota de código sem autenticação. Em termos simples, um invasor pode conseguir fazer um servidor vulnerável executar instruções sem entrar com uma conta autorizada.
O projeto PHP informa que instalações que atendem solicitações web estão expostas, incluindo ambientes com PHP-FPM e Apache com mod_php. A equipe considera o risco mais alto na segunda configuração.
Correções já estão disponíveis
O PHP publicou as versões corrigidas 8.5.12, 8.4.27, 8.3.36 e 8.2.35 em 21 de outubro. Distribuições Linux e fornecedores de suporte também podem oferecer pacotes com a correção incorporada; a confirmação deve ser feita no aviso do fornecedor.
O CERT-EU, serviço de cibersegurança das instituições da União Europeia, recomenda corrigir os ambientes afetados imediatamente. Quando isso não for viável, orienta considerar o isolamento das aplicações expostas à internet até que a atualização seja aplicada e verificada.
Para empresas que dependem de vendas, atendimento ou sistemas online, o episódio coloca disponibilidade e proteção de dados na mesma decisão operacional. A checagem deve envolver a equipe técnica ou a hospedagem responsável pelo servidor, além da administração do próprio site.
Apuração: fontes consultadas em 22/10/2026. A situação dos serviços pode mudar após novas atualizações.